GovernID ile KVKK ve GDPR Uyumunda Yeni Dönem
Veri Koruma Süreçleri Tek Platformda
Veri koruma süreçlerinin giderek daha fazla dijitalleştiği günümüzde, kurumların yalnızca mevzuata uyum sağlaması değil, bu uyumu sürdürülebilir ve ölçülebilir bir yönetim sürecine dönüştürmesi önem kazanıyor. GovernID, tamamen KVKK ve GDPR‘ye odaklanarak şirketlerin veri koruma yükümlülüklerini yerine getirmelerine yardımcı olan bütünleşik ve uygulanabilir bir yazılım çerçevesi sunuyor.
GovernID, yalnızca olası cezaları önlemeye yönelik teknik bir IT aracı olmanın ötesinde, uluslararası veri koruma düzenlemelerine uyumu destekleyen ve şirketlerin güvenlik, itibar ve kurumsal yönetim süreçlerine katkı sağlayan bir yapı olarak konumlanıyor.
Merkezi Yönetim ve Süreç Standardizasyonu
Uyum operasyonlarında kurumların sıklıkla karşılaştığı sorunlardan biri, birbirinden bağımsız araçlar ve Excel tabloları üzerinden süreçleri yönetmeye çalışmak. Parçalı yapı, operasyonel verimsizliklerin yanı sıra veri koruma süreçlerinde takip edilmesi zor açıklar oluşturabiliyor.
GovernID, temel mahremiyet ve veri koruma yönetimi işlevlerini merkezi bir platformda birleştirerek bu karmaşayı azaltmayı hedefliyor.
Şirketler, mevcut operasyonel çalışmalarını tamamen değiştirmeden ve bireyleri kendi verilerinden koparmadan kişisel verileri güvenli şekilde yönetebiliyor. Sistem, ihtiyaç duyulan 14 temel gizlilik fonksiyonunu tek bir çatı altında birleştirerek veri koruma süreçlerinin daha standart ve izlenebilir hale getirilmesini amaçlıyor.
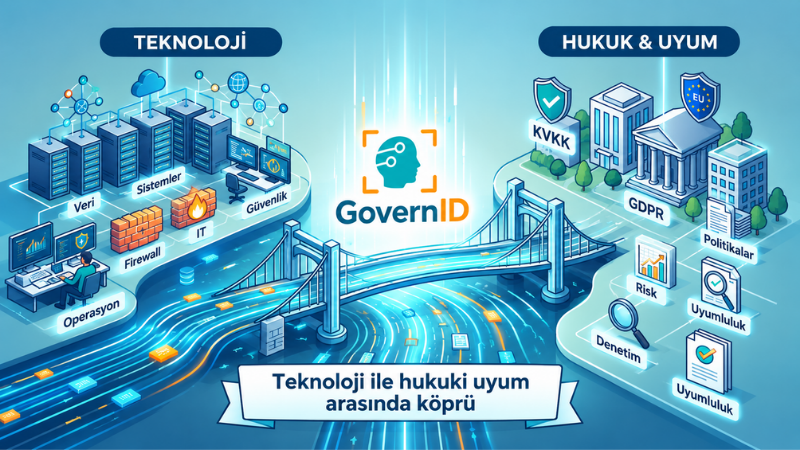
Hukuk, Teknoloji ve Operasyon Arasında Köprü
Kişisel verilerin korunmasına ilişkin KVKK ve GDPR gibi düzenlemeler, verilerin nasıl yönetilmesi gerektiğini ortaya koyarken, bu kuralların kurumların günlük dijital IT sistemlerine uygulanması önemli bir operasyonel süreç oluşturuyor.
Hukuk ekipleri yasal gerekliliklere hâkim olsa da bu gerekliliklerin teknik sistemlere nasıl entegre edileceği konusunda IT ekipleriyle koordinasyon ihtiyacı ortaya çıkabiliyor.
GovernID, hukuk ve teknik ekiplerin aynı platform üzerinde çalışmasını sağlayarak bu iki alan arasındaki koordinasyonu güçlendirmeyi hedefliyor.
Örneğin, aydınlatma metinlerinin oluşturulması ve yayınlanması merkezi bir yapı üzerinden yönetilebiliyor. Hukuk ekipleri metinlerde değişiklik yaptığında, BT ekiplerinin ayrıca müdahalesine gerek kalmadan API’ler aracılığıyla web siteleri veya mobil uygulamalar gibi veri toplama noktalarında ilgili metinlerin güncellenmesi sağlanabiliyor.
“Sıfır Noktasında Mahremiyet” Yaklaşımı
GovernID‘nin merkezinde yer alan “Sıfır Noktasında Mahremiyet” (Point Zero Privacy) yaklaşımı, kişisel verinin daha toplandığı ilk aşamadan itibaren veri koruma süreçleriyle ilişkilendirilmesini esas alıyor.
Bu yaklaşım kapsamında kişisel verilerin; hukuki dayanaklar, rızalar ve aydınlatma metinleriyle eşleştirilerek kayıt altına alınması hedefleniyor.
Böylece veri koruma süreçlerinin yalnızca veriler toplandıktan sonra kontrol edilen bir süreç olmaktan çıkarılarak, veri toplamanın ilk aşamasından itibaren yönetilmesi amaçlanıyor.
Kurumsal Hafıza ve Operasyonel Süreklilik
GovernID‘nin öne çıkan özelliklerinden biri de kurumlar için “Kurumsal Hafıza” oluşturması.
Envanter süreçlerinde yapılan her güncelleme; kim tarafından, ne zaman ve hangi alan üzerinde değişiklik yapıldığı bilgileriyle birlikte versiyon geçmişi üzerinden kayıt altına alınıyor.
Bu yapı sayesinde süreçlerde görev alan personelin değişmesi veya organizasyonel yapıların dönüşmesi durumunda veri koruma süreçlerinin geçmişine erişimin devam etmesi sağlanıyor.
Olası bir resmi denetim veya veri sahiplerinin ilgili kişi başvuruları kapsamında yapılan taleplerde, büyük veri tabanlarında manuel arama yapılmasına duyulan ihtiyacın azaltılması hedefleniyor.
Envanter geçmişi, rıza doğrulamaları ve zaman damgalı denetim (audit) raporları gibi kayıtların merkezi yapı üzerinden sunulabilmesi, kurumların veri koruma süreçlerindeki hesap verebilirliğini destekliyor.
Yönetimsel Görünürlük ve ESG
Veri yönetimi ve veri koruma süreçleri, günümüzde yalnızca operasyonel veya teknik bir konu olmaktan çıkarak şirketlerin kurumsal yapısının önemli unsurlarından biri haline geliyor.
Özellikle yatırım, birleşme ve satın alma veya uluslararası iş ortaklığı süreçlerinde şirketlerin veri yönetimi ve uyum altyapıları da değerlendirilebiliyor.
GovernID, kurumların veri koruma ve uyum süreçlerindeki mevcut durumunu bütünsel olarak görmesine yardımcı olurken, veri yönetimi ve kurumsal yönetişim alanındaki süreçlerin daha ölçülebilir hale getirilmesini hedefliyor.
Bu yaklaşımın şirketlerin ESG (Çevresel, Sosyal ve Kurumsal Yönetişim) çalışmalarındaki veri güvenliği ve kurumsal yönetişim boyutlarına da katkı sağlaması amaçlanıyor.
Veri Koruma Süreçlerinde Ölçülebilir ve Sürdürülebilir Yönetim
GovernID; veri koruma süreçlerinin dijitalleştirilmesinin yanı sıra kurumların teknoloji, hukuk ve operasyon ekipleri arasında ortak bir çalışma standardı oluşturmasını hedefliyor.
KVKK ve GDPR uyumunun sürdürülebilir, izlenebilir ve ölçeklenebilir bir yönetim sürecine dönüştürülmesini amaçlayan GovernID, kişisel veri yönetimi, mahremiyet, denetim ve kurumsal uyum süreçlerini tek bir platform üzerinden yönetme yaklaşımı sunuyor.
Bu yapı, veri koruma süreçlerini yalnızca yasal bir zorunluluk olarak değil, kurumların güvenlik, operasyonel süreklilik ve kurumsal yönetim yaklaşımının bir parçası olarak ele alıyor.